PENDAHULUAN
Keselamatan navigasi penerbangan merupakan hasil interaksi berbagai komponen yang saling bergantung, bukan semata-mata ditentukan oleh keandalan satu peralatan, kepatuhan terhadap prosedur, atau kemampuan suatu unit kerja menjalankan fungsi operasionalnya. Dalam sistem navigasi penerbangan modern, keselamatan terbentuk melalui keterpaduan pelayanan lalu lintas udara (air traffic services), infrastruktur komunikasi, navigasi dan pengawasan (communication, navigation, and surveillance atau CNS), informasi dan data aeronautika, teknologi informasi, kompetensi personel, pemeliharaan fasilitas, prosedur operasional, serta tata kelola organisasi. Kompleksitas tersebut menjadikan keselamatan sebagai karakteristik sistem yang dipengaruhi oleh hubungan antarkomponen, termasuk hubungan dengan organisasi dan penyedia layanan eksternal. International Civil Aviation Organization (ICAO, 2018) menegaskan bahwa proses identifikasi bahaya dalam Safety Management System (SMS) perlu mempertimbangkan seluruh bahaya yang berada dalam lingkup aktivitas penyedia jasa penerbangan, termasuk antarmuka dengan sistem lain, baik di dalam maupun di luar organisasi.
Urgensi pengelolaan keselamatan secara sistemik semakin nyata ketika melihat skala pelayanan navigasi penerbangan di Indonesia. Berdasarkan Laporan Tahunan AirNav Indonesia 2024, jumlah pergerakan pesawat yang dilayani mencapai 1.927.793 pergerakan, meningkat 7,01% dibandingkan tahun sebelumnya (AirNav Indonesia, 2025). Skala tersebut memperlihatkan besarnya aktivitas operasional yang harus didukung oleh kesiapan fasilitas, personel, informasi aeronautika, teknologi, dan koordinasi pelayanan. Pada saat yang sama, profil resmi perusahaan menunjukkan bahwa AirNav Indonesia menjalankan fungsi pelayanan navigasi melalui jaringan organisasi dan unit pelayanan yang tersebar di berbagai wilayah Indonesia (AirNav Indonesia, n.d.). Dengan demikian, tantangan keselamatan tidak hanya terletak pada pengendalian keandalan setiap fasilitas, tetapi juga pada kemampuan memastikan keterhubungan dan kesinambungan fungsi di antara berbagai komponen pelayanan.
Dalam konteks tersebut, gangguan pada satu komponen dapat berkembang menjadi konsekuensi yang lebih luas apabila hubungan antarkomponen tidak diidentifikasi dan dikendalikan secara memadai. Gangguan sistem komunikasi, misalnya, tidak selalu berhenti sebagai persoalan teknis. Kondisi tersebut berpotensi memengaruhi komunikasi antara pengendali lalu lintas udara dan penerbang, meningkatkan beban kerja personel, mengubah pola pelayanan, mengaktifkan prosedur kontingensi, serta menuntut koordinasi dengan unit teknis dan operasional. Risiko dapat menjadi lebih kompleks apabila sistem cadangan memiliki ketergantungan terhadap sumber daya, jaringan, pasokan listrik, atau infrastruktur pendukung yang sama dengan sistem utama. Dalam kondisi demikian, redundansi secara teknis belum tentu menjamin independensi fungsi apabila masih terdapat ketergantungan bersama yang dapat memicu kegagalan secara bersamaan. Contoh ini merupakan ilustrasi analitis mengenai kemungkinan hubungan antardomain, bukan pernyataan tentang kejadian atau kondisi aktual di AirNav Indonesia.
Karakteristik tersebut menuntut perubahan cara organisasi mengelola risiko keselamatan. Pengelolaan risiko yang hanya berorientasi pada batas fungsi atau unit kerja berpotensi menghasilkan gambaran risiko yang terfragmentasi. Setiap unit dapat menjalankan identifikasi bahaya, penilaian risiko, dan mitigasi sesuai kewenangannya. Namun, penilaian yang dilakukan secara terpisah belum tentu memperlihatkan keseluruhan konsekuensi yang muncul dari interaksi antarsistem, ketergantungan terhadap sumber daya bersama, kelemahan koordinasi, atau kegagalan pengendalian yang melibatkan beberapa unit sekaligus. Dengan kata lain, risiko yang terlihat rendah pada satu domain belum tentu tetap rendah ketika interaksinya dengan domain lain diperhitungkan.
Kebutuhan untuk memperhatikan antarmuka tersebut bukanlah gagasan yang terpisah dari kerangka keselamatan penerbangan internasional. ICAO (2018), melalui Safety Management Manual (Doc 9859), menjelaskan pentingnya identifikasi bahaya yang mencakup antarmuka internal dan eksternal organisasi serta proses analisis, penilaian, dan pengendalian risiko keselamatan. Selanjutnya, Annex 19—Safety Management edisi ketiga yang diterbitkan pada November 2025 memperkuat kerangka ketentuan umum mengenai fungsi manajemen keselamatan dalam penerbangan dan pentingnya pengelolaan keselamatan pada tingkat negara serta berbagai domain penerbangan (ICAO, 2025). Dalam perspektif penyelenggara pelayanan navigasi penerbangan, CANSO (2025) juga menyediakan Standard of Excellence in Safety Management Systems sebagai kerangka untuk membantu penyedia jasa navigasi penerbangan (air navigation service providers atau ANSP) mengembangkan, mengevaluasi, dan meningkatkan kematangan SMS sesuai skala serta kompleksitas organisasinya.
Meskipun kerangka internasional tersebut telah memberikan dasar bagi penerapan SMS, masih terdapat ruang penguatan pada tingkat penerjemahan prinsip pengelolaan keselamatan ke dalam mekanisme penilaian risiko yang secara khusus memeriksa hubungan lintas domain. Di sinilah letak kesenjangan konseptual yang menjadi perhatian artikel ini. Penilaian risiko pada masing-masing unit tetap diperlukan, tetapi belum dengan sendirinya menjamin tersedianya satu gambaran risiko terpadu yang menunjukkan bagaimana bahaya pada satu domain dapat memengaruhi domain lain, bagaimana ketergantungan bersama dapat memperbesar konsekuensi, dan siapa yang bertanggung jawab mengendalikan risiko ketika kepemilikannya melintasi batas organisasi. Dengan demikian, kesenjangan yang dibahas bukan klaim bahwa AirNav Indonesia tidak memiliki SMS atau tidak melakukan penilaian risiko lintas fungsi. Kesenjangan tersebut merupakan kebutuhan pengembangan mekanisme yang lebih eksplisit dan terstruktur untuk menghubungkan hasil penilaian sektoral ke dalam penilaian risiko pada tingkat sistem.
Kesenjangan tersebut dapat dijabarkan ke dalam empat persoalan utama. Pertama, persoalan identifikasi bahaya, yaitu kemungkinan bahaya yang timbul dari interaksi antardomain belum seluruhnya terlihat apabila analisis hanya berangkat dari kejadian atau fungsi pada satu unit. Kedua, persoalan ketergantungan sistem, yaitu belum memadainya pemetaan hubungan teknis, operasional, sumber daya, dan kelembagaan yang dapat memunculkan kegagalan bersama (common-cause failure) atau penyebaran dampak (risk propagation). Ketiga, persoalan akuntabilitas, yaitu risiko yang melibatkan beberapa domain membutuhkan penetapan pemilik risiko (risk owner) dan penanggung jawab pengendalian (control owner) secara jelas agar tidak terjadi kekosongan tanggung jawab. Keempat, persoalan efektivitas mitigasi, yaitu penyelesaian tindakan perbaikan pada satu unit belum tentu membuktikan bahwa risiko pada keseluruhan sistem telah terkendali. Oleh sebab itu, keberhasilan pengendalian perlu dinilai berdasarkan efektivitas kontrol dan penurunan risiko residual, bukan hanya berdasarkan status penyelesaian administratif.
Berdasarkan kesenjangan tersebut, masalah utama yang diangkat dalam artikel ini adalah belum terartikulasinya secara memadai suatu mekanisme penilaian yang secara konsisten menghubungkan bahaya, ketergantungan, konsekuensi, pengendalian, dan akuntabilitas lintas domain ke dalam satu gambaran risiko keselamatan pada tingkat sistem. Persoalan ini melahirkan pertanyaan mendasar: bagaimana organisasi memastikan bahwa risiko yang pada awalnya muncul di satu domain tidak berkembang menjadi ancaman terhadap keselamatan pelayanan secara keseluruhan? Bagaimana ketergantungan antara sistem teknis, personel, prosedur, dan organisasi diidentifikasi sebelum berkembang menjadi kegagalan berantai? Bagaimana kepemilikan risiko dan tanggung jawab pengendalian ditetapkan ketika satu risiko melibatkan beberapa unit? Serta bagaimana efektivitas mitigasi diverifikasi agar penutupan tindakan tidak disamakan dengan penutupan risiko keselamatan?
Artikel ini mengusulkan penerapan Cross-Domain Hazard Assessment (CDHA) sebagai mekanisme penguatan SMS AirNav Indonesia. CDHA dirancang sebagai pendekatan penilaian bahaya dan risiko lintas domain yang melengkapi, bukan menggantikan, proses penilaian risiko pada masing-masing unit. Pendekatan ini diarahkan untuk mengidentifikasi hubungan sebab-akibat, ketergantungan antarsistem, potensi kegagalan berantai, konsekuensi lintas fungsi, serta kebutuhan pengendalian dan akuntabilitas pada tingkat sistem. Cakupan domain yang dipertimbangkan meliputi operasi pelayanan lalu lintas udara, infrastruktur CNS, informasi dan data aeronautika, teknologi informasi dan keamanan siber, kinerja manusia, pemeliharaan dan rekayasa, kesiapsiagaan darurat dan kesinambungan bisnis, serta tata kelola organisasi.
Dengan demikian, tujuan utama artikel ini adalah mengembangkan kerangka konseptual CDHA yang dapat memperkuat kemampuan AirNav Indonesia dalam mendeteksi risiko lintas domain, memetakan ketergantungan sistem, menetapkan kepemilikan risiko, mengintegrasikan pengendalian, dan memverifikasi efektivitas mitigasi. Gagasan dasarnya adalah bahwa suatu kejadian keselamatan perlu dinilai tidak hanya berdasarkan lokasi kejadian atau unit yang pertama kali melaporkannya, tetapi juga berdasarkan hubungan antarkomponen dan seluruh konsekuensi potensial terhadap sistem pelayanan navigasi penerbangan. Melalui pendekatan tersebut, pengelolaan keselamatan diharapkan berkembang dari orientasi sektoral menuju pengelolaan risiko yang lebih terpadu, antisipatif, dan berorientasi pada keselamatan sistem secara keseluruhan.
TINJAUAN TEORITIK, REGULASI, DAN BEST PRACTICES
1. Keselamatan sebagai Karakteristik Sistem yang Saling Bergantung
Dalam pengelolaan keselamatan penerbangan modern, keselamatan tidak cukup dipahami sebagai hasil dari kepatuhan masing-masing komponen terhadap standar teknis dan prosedur operasional. Keselamatan juga merupakan karakteristik yang terbentuk melalui interaksi antara manusia, teknologi, prosedur, sumber daya, lingkungan operasional, dan tata kelola organisasi. Suatu komponen dapat berfungsi sesuai spesifikasinya, tetapi interaksi dengan komponen lain tetap dapat menghasilkan kondisi yang tidak aman. Oleh karena itu, analisis keselamatan perlu mempertimbangkan sistem secara keseluruhan, termasuk hubungan, ketergantungan, dan mekanisme pengendalian di antara komponen-komponennya.
Leveson (2011), melalui pendekatan Systems-Theoretic Accident Model and Processes (STAMP), menjelaskan bahwa kecelakaan dan kondisi tidak aman tidak selalu dapat dipahami sebagai rangkaian kegagalan komponen secara individual. Kondisi tersebut juga dapat muncul akibat ketidakefektifan pengendalian keselamatan dalam suatu sistem yang kompleks. Keselamatan, dalam perspektif ini, merupakan persoalan pengendalian sistem (control problem) yang melibatkan hubungan antara proses operasional, batasan keselamatan, umpan balik, dan keputusan organisasi. Sejalan dengan itu, Rasmussen (1997) menekankan pentingnya pendekatan lintas disiplin dalam pengelolaan risiko pada masyarakat dan organisasi yang semakin kompleks, dengan memperhatikan hubungan antara tingkat kebijakan, manajemen, perencanaan, dan pelaksanaan operasional.
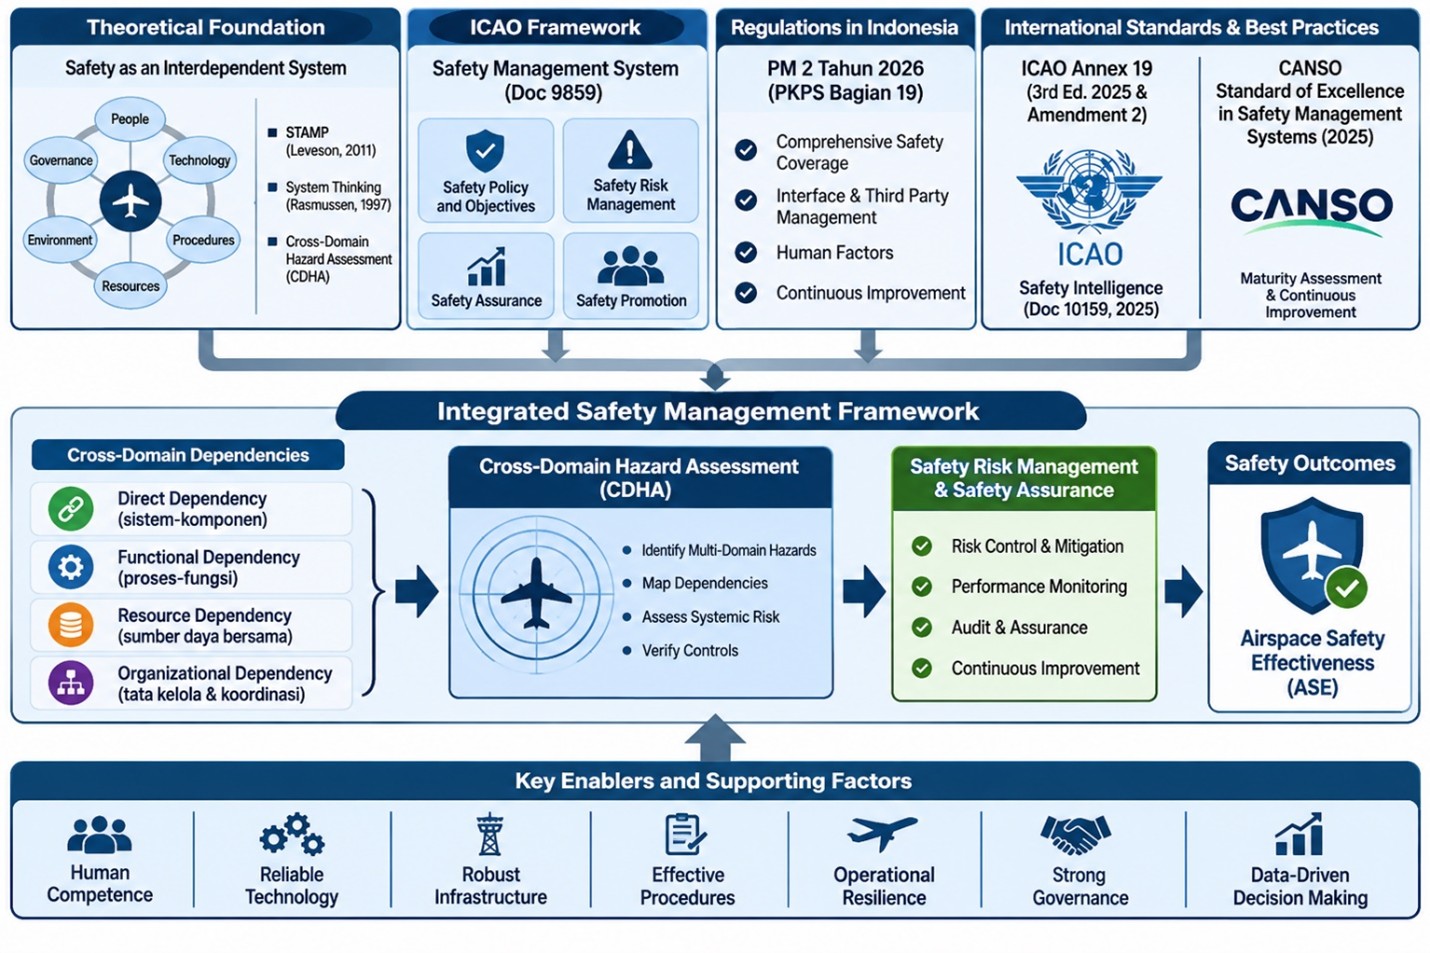
Kedua perspektif tersebut relevan bagi penyelenggara pelayanan navigasi penerbangan karena risiko keselamatan dapat terbentuk dari interaksi berbagai fungsi yang tidak selalu berada dalam satu garis kewenangan. Gangguan pada infrastruktur teknis, misalnya, dapat memengaruhi proses pelayanan, beban kerja personel, keputusan operasional, dan kesinambungan layanan. Dengan demikian, analisis risiko perlu bergerak melampaui identifikasi komponen yang gagal menuju pemahaman tentang bagaimana gangguan berkembang, bagaimana pengendalian bekerja, dan sejauh mana keseluruhan sistem tetap mampu mempertahankan kondisi operasi yang aman.
Dalam konteks Cross-Domain Hazard Assessment (CDHA), hubungan dan ketergantungan antarkomponen dapat dikelompokkan ke dalam empat kategori analitis:
Ketergantungan langsung (direct dependency), yaitu kondisi ketika suatu sistem atau komponen bergantung secara langsung pada fungsi sistem atau komponen lainnya.
Ketergantungan fungsional (functional dependency), yaitu kondisi ketika suatu proses membutuhkan keluaran, informasi, atau keputusan dari fungsi lain untuk mempertahankan kinerja operasionalnya.
Ketergantungan sumber daya (resource dependency), yaitu kondisi ketika beberapa sistem atau fungsi menggunakan sumber daya bersama, seperti pasokan listrik, jaringan komunikasi, fasilitas, perangkat pendukung, atau personel.
Ketergantungan organisasi (organizational dependency), yaitu kondisi ketika efektivitas pengendalian risiko bergantung pada kewenangan, anggaran, koordinasi, pengambilan keputusan, dan akuntabilitas beberapa unit organisasi.
Keempat kategori tersebut merupakan klasifikasi analitis yang diusulkan dalam artikel ini untuk membantu pemetaan hubungan lintas domain. Klasifikasi ini bukan terminologi baku yang secara khusus ditetapkan oleh ICAO, melainkan sintesis konseptual untuk menerjemahkan pendekatan sistemik ke dalam kebutuhan penilaian risiko organisasi.
Pemetaan ketergantungan tersebut penting untuk mengidentifikasi single points of failure, yaitu satu titik kegagalan yang dapat mengganggu fungsi penting sistem, serta common-cause failures, yaitu kegagalan beberapa komponen atau sistem akibat penyebab bersama. Sebagai contoh, dua sistem yang dirancang sebagai sistem utama dan cadangan belum tentu memiliki independensi operasional apabila keduanya masih menggunakan sumber listrik, jalur komunikasi, lokasi fasilitas, atau infrastruktur pendukung yang sama. Dalam kondisi demikian, kegagalan pada sumber daya bersama dapat mengurangi efektivitas redundansi.
Dengan demikian, pendekatan sistemik mengarahkan organisasi untuk menilai bukan hanya kemungkinan kegagalan komponen, tetapi juga hubungan antarkomponen, efektivitas pengendalian, dan potensi penyebaran konsekuensi terhadap keselamatan pelayanan secara keseluruhan (Leveson, 2011; Rasmussen, 1997).
2. Safety Management System dalam Kerangka ICAO
International Civil Aviation Organization (ICAO) menempatkan Safety Management System (SMS) sebagai pendekatan sistematis untuk mengelola keselamatan melalui kebijakan, tujuan, struktur organisasi, akuntabilitas, tanggung jawab, serta proses identifikasi bahaya, penilaian dan mitigasi risiko, jaminan keselamatan, dan promosi keselamatan. SMS tidak dimaksudkan sekadar sebagai kumpulan dokumen dan prosedur, tetapi sebagai mekanisme manajemen yang terintegrasi dengan aktivitas operasional organisasi.
Dalam kerangka ICAO, SMS terdiri atas empat komponen utama:
Kebijakan dan Tujuan Keselamatan (Safety Policy and Objectives), yang mencakup komitmen manajemen, kebijakan, tujuan keselamatan, tanggung jawab, akuntabilitas, sumber daya, serta dokumentasi sistem manajemen keselamatan.
Manajemen Risiko Keselamatan (Safety Risk Management), yang mencakup identifikasi bahaya, analisis risiko, penilaian risiko, dan penerapan tindakan mitigasi untuk mengendalikan risiko keselamatan.
Jaminan Keselamatan (Safety Assurance), yang mencakup pemantauan kinerja keselamatan, evaluasi efektivitas pengendalian risiko, audit, manajemen perubahan, serta perbaikan berkelanjutan.
Promosi Keselamatan (Safety Promotion), yang mencakup pelatihan, peningkatan kompetensi, komunikasi, dan penyebaran informasi keselamatan kepada personel sesuai dengan tanggung jawabnya.
Kerangka tersebut dijelaskan dalam Safety Management Manual (Doc 9859) edisi keempat yang diterbitkan ICAO pada 2018. Manual ini memberikan panduan bagi negara dan penyedia jasa penerbangan dalam menerapkan SMS sesuai karakteristik, lingkungan, serta kompleksitas masing-masing organisasi (ICAO, 2018).
Salah satu aspek penting dalam Doc 9859 adalah pengelolaan antarmuka SMS dengan organisasi lain. ICAO menjelaskan bahwa organisasi perlu mengidentifikasi bahaya yang berkaitan dengan antarmuka keselamatan, sedapat mungkin melalui proses bersama dengan organisasi yang berinteraksi. Identifikasi tersebut perlu mempertimbangkan lingkungan operasional serta kemampuan manusia, proses, dan teknologi yang berkontribusi terhadap ketersediaan, fungsi, dan kinerja layanan atau produk. Manual tersebut juga mengarahkan penyedia jasa untuk memetakan antarmuka internal dan eksternal, menilai tingkat kekritisannya, serta melakukan penilaian risiko menggunakan proses identifikasi bahaya dan penilaian risiko yang telah dimiliki organisasi (ICAO, 2018, Bab 2 dan Bab 9).
Panduan tersebut memiliki relevansi langsung terhadap pengembangan CDHA. Artinya, gagasan penilaian risiko lintas domain bukanlah pengganti prinsip SMS, melainkan pengembangan mekanisme operasional untuk menerapkan prinsip identifikasi bahaya dan penilaian risiko terhadap hubungan yang kompleks di dalam maupun di luar organisasi.
Bagi AirNav Indonesia, penerapan prinsip tersebut berarti bahwa penilaian risiko perlu memperhatikan hubungan antara pelayanan lalu lintas udara (air traffic management/air traffic services atau ATM/ATS), infrastruktur komunikasi, navigasi dan pengawasan (communication, navigation, and surveillance atau CNS), informasi aeronautika, teknologi informasi, sumber daya manusia, pemeliharaan, dan kesinambungan pelayanan.
Dalam artikel ini, CDHA diposisikan sebagai mekanisme pendukung dua komponen SMS, yaitu Safety Risk Management dan Safety Assurance. CDHA diarahkan untuk mengidentifikasi bahaya lintas domain, memetakan ketergantungan sistem, menilai konsekuensi yang melibatkan beberapa fungsi, serta memverifikasi efektivitas pengendalian pada tingkat sistem. Perlu ditegaskan bahwa CDHA merupakan rancangan konseptual yang diusulkan dalam artikel ini, bukan istilah atau persyaratan tersendiri yang secara eksplisit ditetapkan oleh ICAO.
3. Regulasi Keselamatan Penerbangan Indonesia
Landasan regulasi nasional yang relevan adalah Peraturan Menteri Perhubungan Republik Indonesia Nomor PM 2 Tahun 2026 tentang Peraturan Keselamatan Penerbangan Sipil Bagian 19 mengenai Sistem Manajemen Keselamatan Penyedia Jasa Penerbangan. Peraturan ini ditetapkan pada 26 Januari 2026, diundangkan pada 3 Februari 2026, dan berlaku sejak tanggal pengundangannya. Regulasi tersebut menggantikan PM 62 Tahun 2017 tentang SMS dan mencabut PM 74 Tahun 2017 tentang prosedur investigasi kecelakaan dan kejadian serius pesawat udara sipil (Kementerian Perhubungan Republik Indonesia, 2026).
PM 2 Tahun 2026 memberikan dasar penting bagi pengelolaan keselamatan yang lebih sistematis. Pasal 2 mewajibkan setiap penyedia jasa penerbangan membuat, melaksanakan, mengevaluasi, dan menyempurnakan SMS secara berkelanjutan dengan berpedoman pada Program Keselamatan Penerbangan Nasional serta mempertimbangkan implikasi kinerja manusia. Penyelenggara pelayanan navigasi penerbangan secara eksplisit termasuk dalam kategori penyedia jasa penerbangan yang wajib menerapkan SMS (Kementerian Perhubungan Republik Indonesia, 2026, Pasal 2).
Lebih lanjut, ketentuan PKPS Bagian 19.5 dan 19.7 memberikan landasan yang sangat relevan terhadap pendekatan lintas domain. Ketentuan tersebut menyatakan bahwa penyedia jasa penerbangan bertanggung jawab atas keselamatan layanan atau produk yang dikontrakkan kepada atau dibeli dari organisasi lain. SMS juga harus mencakup layanan dan produk yang diberikan serta didukung dengan deskripsi sistem yang mengidentifikasi pihak-pihak terkait lainnya. Dengan demikian, tanggung jawab keselamatan tidak serta-merta berakhir pada batas struktur organisasi atau ketika sebagian layanan dan produk diperoleh dari pihak eksternal (Kementerian Perhubungan Republik Indonesia, 2026, butir 19.5 dan 19.7).
Regulasi tersebut juga mengatur identifikasi bahaya berdasarkan kombinasi metode reaktif dan proaktif, proses analisis, penilaian dan pengendalian risiko keselamatan, serta validasi efektivitas pengendalian. Ketentuan mengenai jaminan keselamatan mengharuskan penyedia jasa melakukan pengukuran dan pengawasan kinerja keselamatan, termasuk audit internal, indikator kinerja keselamatan, serta validasi efektivitas pengendalian risiko. Selain itu, organisasi diwajibkan memantau dan memperbaiki efektivitas SMS secara berkelanjutan serta mengelola perubahan yang dapat memengaruhi risiko keselamatan (Kementerian Perhubungan Republik Indonesia, 2026, butir 19.19, 19.21, 19.23, 19.25, 19.27, dan 19.29).
Bagi pengembangan CDHA, terdapat empat implikasi regulatif yang penting.
Pertama, cakupan sistem keselamatan harus komprehensif. Penilaian keselamatan perlu memperhatikan keseluruhan layanan dan produk yang diberikan, termasuk pihak-pihak lain yang berkontribusi terhadap penyelenggaraan layanan tersebut.
Kedua, identifikasi bahaya harus memperhatikan hubungan organisasi. Deskripsi sistem dan identifikasi pihak terkait memberikan dasar untuk memetakan hubungan internal maupun eksternal yang berpotensi memengaruhi keselamatan.
Ketiga, kinerja manusia harus menjadi bagian dari analisis risiko. Gangguan teknis dan perubahan operasional dapat memengaruhi beban kerja, kemampuan personel, komunikasi, koordinasi, serta pengambilan keputusan.
Keempat, efektivitas mitigasi harus diverifikasi. Penyelesaian tindakan perbaikan tidak dengan sendirinya membuktikan bahwa risiko keselamatan telah terkendali. Organisasi tetap harus mengevaluasi efektivitas pengendalian dan melakukan perbaikan berkelanjutan.
Berdasarkan ketentuan tersebut, CDHA dapat dikembangkan sebagai instrumen pendukung untuk menghubungkan proses identifikasi bahaya, penilaian risiko, pengendalian, dan jaminan keselamatan yang telah diwajibkan oleh regulasi nasional. CDHA tidak menggantikan SMS, tidak membentuk kewajiban regulatif baru, dan tidak mengubah kewenangan yang telah ditetapkan dalam organisasi. Fungsinya adalah memperkuat keterpaduan penilaian risiko ketika suatu bahaya melibatkan lebih dari satu domain atau pihak terkait.
4. Perkembangan Standar dan Panduan Internasional
Perkembangan kerangka keselamatan ICAO memperlihatkan peningkatan perhatian terhadap kompleksitas sistem penerbangan, pengelolaan risiko secara proaktif, serta pemanfaatan data dan informasi keselamatan untuk mendukung pengambilan keputusan.
ICAO menerbitkan Annex 19—Safety Management edisi ketiga pada November 2025. Edisi tersebut memuat ketentuan umum mengenai fungsi manajemen keselamatan yang berkaitan langsung maupun tidak langsung dengan pengoperasian pesawat udara secara aman. Dokumen ini juga mencakup penguatan kerangka Program Keselamatan Negara (State Safety Programme atau SSP), SMS, pengawasan keselamatan negara, serta pengumpulan, analisis, pertukaran, dan perlindungan informasi keselamatan (ICAO, 2025a).
Perkembangan penting lainnya adalah Amendment 2 to Annex 19, yang diadopsi oleh Dewan ICAO pada 23 Juni 2025, efektif pada 4 November 2025, dan berlaku untuk diterapkan (applicable) mulai 26 November 2026. Amendment tersebut memperkuat ketentuan SSP dan SMS, memperluas penerapan SMS pada kategori penyedia jasa tertentu, serta mengembangkan ketentuan mengenai safety intelligence untuk mendukung pengambilan keputusan keselamatan penerbangan (ICAO, 2025a).
Perlu dibedakan antara tanggal efektif dan tanggal mulai berlaku untuk penerapan ketentuan. Pada saat artikel ini disusun, 31 Oktober 2026, Amendment 2 telah efektif, tetapi tanggal penerapannya masih dijadwalkan pada 26 November 2026. Oleh sebab itu, perkembangan tersebut perlu dipandang sebagai arah penguatan standar internasional yang perlu dipersiapkan oleh organisasi, dengan tetap memperhatikan ketentuan nasional yang telah berlaku.
Penguatan tersebut dilengkapi melalui penerbitan Safety Intelligence Manual (Doc 10159) edisi pertama tahun 2025. Manual ini memberikan panduan mengenai pengumpulan, pemrosesan, analisis, dan penerapan data serta informasi keselamatan untuk mengembangkan safety intelligence. Dokumen tersebut juga membahas pertukaran dan pembagian informasi keselamatan serta melengkapi Safety Management Manual (Doc 9859) (ICAO, 2025b).
Bagi AirNav Indonesia, perkembangan ini relevan dengan pengembangan konsep Cross-Domain Safety Intelligence. Data dari pelaporan keselamatan, operasi ATC, pemantauan CNS, pemeliharaan, teknologi informasi, sumber daya manusia, audit, dan manajemen perubahan dapat dianalisis secara terpadu untuk mengidentifikasi pola risiko yang tidak selalu terlihat melalui pemeriksaan data secara terpisah.
Dalam konteks CDHA, integrasi informasi tersebut dapat membantu organisasi memahami hubungan antara kejadian operasional, kondisi teknis, kinerja manusia, dan efektivitas pengendalian. Namun, integrasi data harus tetap memperhatikan kualitas, validitas, keamanan, akses, serta perlindungan informasi keselamatan. Tujuannya bukan sekadar mengumpulkan sebanyak mungkin data, melainkan menghasilkan informasi yang relevan dan dapat digunakan untuk mengambil keputusan pengendalian risiko.
5. Best Practices CANSO untuk Organisasi Penyedia Layanan Navigasi Penerbangan
Dalam industri pelayanan navigasi penerbangan, Civil Air Navigation Services Organisation (CANSO) mengembangkan Standard of Excellence in Safety Management Systems sebagai kerangka untuk membantu penyedia layanan navigasi penerbangan (air navigation service providers atau ANSP) membangun, menerapkan, mengevaluasi, dan meningkatkan kematangan SMS.
Edisi 2024 dari CANSO Standard of Excellence in Safety Management Systems dipublikasikan pada Maret 2025. Kerangka ini dirancang untuk membantu ANSP memahami tingkat kematangan SMS, mengidentifikasi kebutuhan peningkatan, menyusun dasar pengembangan keselamatan, serta menunjukkan keselarasan dengan standar internasional, termasuk ICAO Annex 19. CANSO juga menjelaskan bahwa kerangka tersebut dapat digunakan sebagai instrumen penilaian mandiri untuk memastikan elemen-elemen SMS telah dikembangkan sesuai kebutuhan dan kompleksitas organisasi (CANSO, 2025).
Relevansi CANSO bagi pengembangan CDHA terletak pada pendekatan peningkatan SMS yang disesuaikan dengan karakteristik dan kompleksitas operasional ANSP. Dalam organisasi pelayanan navigasi penerbangan, pengelolaan keselamatan tidak hanya melibatkan personel operasional, tetapi juga fungsi teknis, pemeliharaan, teknologi informasi, sumber daya manusia, manajemen, serta hubungan dengan organisasi eksternal. Oleh karena itu, peningkatan kematangan SMS perlu memperhatikan kemampuan organisasi dalam mengelola hubungan dan ketergantungan tersebut.
Meskipun demikian, perlu dibedakan secara konseptual antara pengukuran kematangan SMS dan penilaian risiko lintas domain. CANSO Standard of Excellence digunakan untuk menilai dan meningkatkan kematangan sistem manajemen keselamatan organisasi. Sementara itu, CDHA yang diusulkan dalam artikel ini diarahkan untuk mengidentifikasi, menganalisis, dan mengendalikan bahaya serta risiko yang muncul dari interaksi antardomain. Keduanya memiliki tujuan yang berbeda, tetapi dapat saling melengkapi.
Dalam penerapannya, CDHA sebaiknya diintegrasikan ke dalam proses SMS yang telah berjalan, bukan dibentuk sebagai sistem administrasi keselamatan yang terpisah. Integrasi tersebut memungkinkan hasil penilaian lintas domain digunakan sebagai masukan bagi proses manajemen risiko, jaminan keselamatan, manajemen perubahan, dan pengambilan keputusan manajemen.
Dengan demikian, kerangka ICAO, regulasi nasional, dan panduan CANSO menyediakan landasan yang saling melengkapi bagi pengembangan CDHA. ICAO memberikan prinsip dan panduan pengelolaan keselamatan, PM 2 Tahun 2026 menetapkan kewajiban SMS bagi penyedia jasa penerbangan di Indonesia, sedangkan CANSO menyediakan kerangka peningkatan kematangan SMS bagi ANSP. CDHA kemudian diusulkan sebagai mekanisme analitis untuk memperkuat integrasi penilaian risiko lintas domain dalam lingkungan operasional AirNav Indonesia.
PEMBAHASAN KONSEPTUAL
1. Mengubah pendekatan sektoral menjadi pengelolaan risiko lintas domain
Tantangan utama pengelolaan keselamatan AirNav bukan hanya mengidentifikasi risiko pada setiap fungsi, tetapi memahami bagaimana risiko tersebut berinteraksi dan berkembang menjadi konsekuensi sistemik.
Sebagai contoh, gangguan fasilitas komunikasi CNS dapat menimbulkan penurunan kemampuan komunikasi ATC dengan penerbang. Kondisi tersebut dapat meningkatkan beban kerja pengendali, mengubah pola pelayanan, menuntut penerapan prosedur kontingensi, serta meningkatkan kebutuhan koordinasi antara unit operasional dan teknis.
Apabila sistem komunikasi cadangan ternyata bergantung pada jaringan atau sumber daya yang sama, maka redundansi yang tersedia mungkin tidak memberikan perlindungan sebagaimana diharapkan. Jika pemulihan sistem juga membutuhkan keputusan pengadaan, dukungan vendor, atau alokasi anggaran, maka pengendalian risiko telah melibatkan dimensi organisasi dan tata kelola.
Dalam situasi seperti ini, penanganan yang hanya berfokus pada perbaikan perangkat tidak cukup. AirNav perlu memastikan bahwa seluruh konsekuensi operasional, teknis, sumber daya manusia, dan organisasi telah diperiksa.
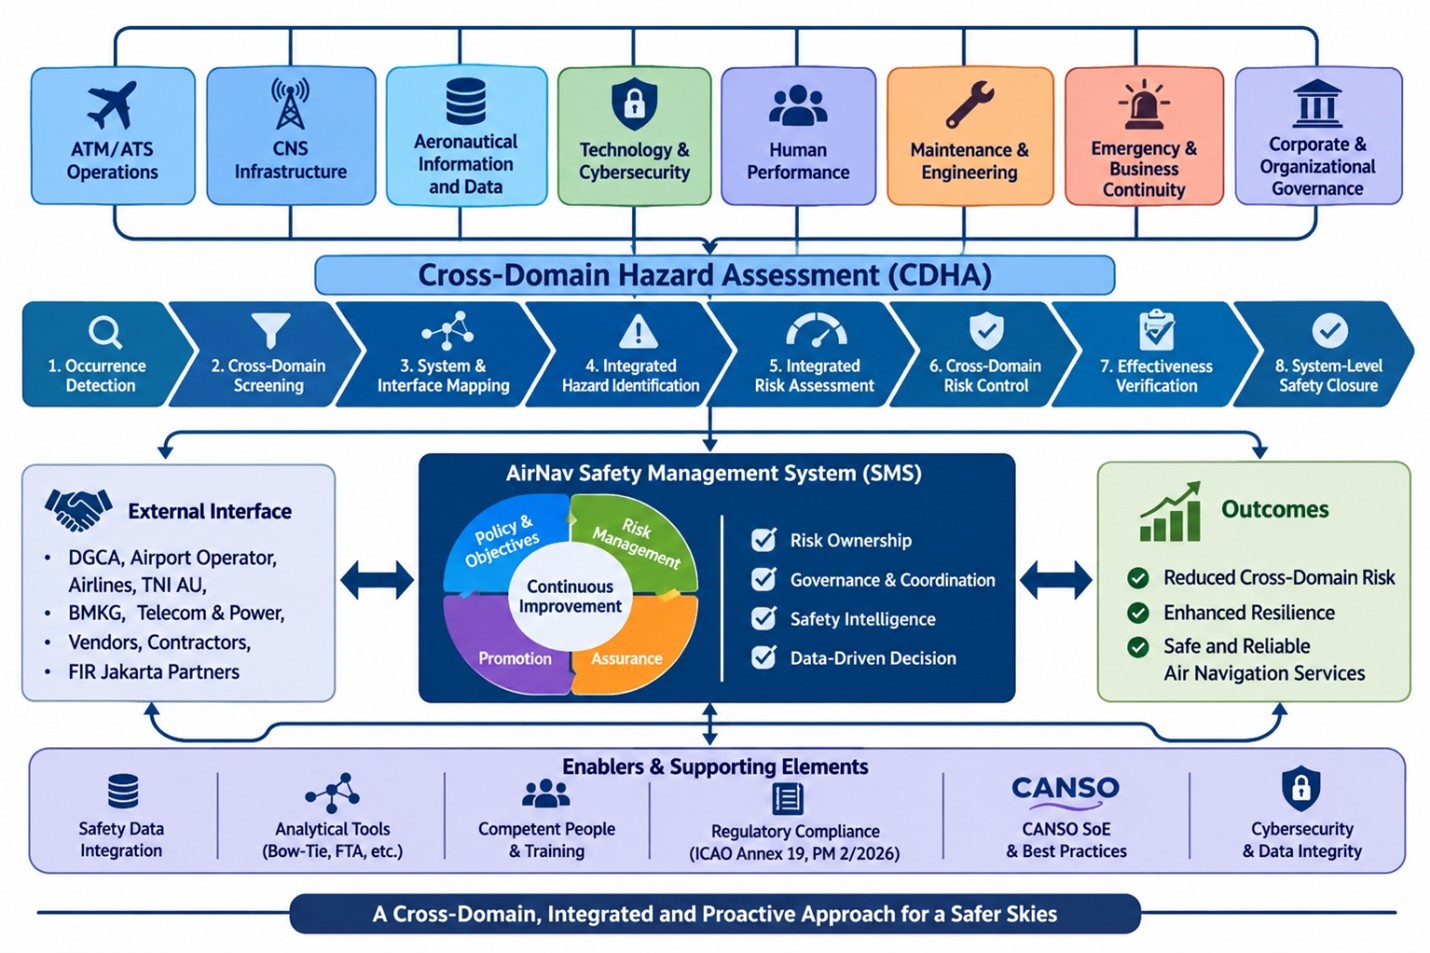
Karena itu, saya merekomendasikan delapan domain utama dalam arsitektur pengelolaan risiko lintas domain AirNav:
ATM/ATS Operations, meliputi pelayanan ATC, ACC, APP, TWR, FIS, kapasitas, dan kontinuitas pelayanan.
CNS Infrastructure, meliputi komunikasi, navigasi, dan pengawasan.
Aeronautical Information and Data, meliputi AIS/AIM, NOTAM, data penerbangan, serta integritas informasi aeronautika.
Technology and Cybersecurity, meliputi teknologi informasi, jaringan, sistem digital, dan keamanan siber.
Human Performance, meliputi kompetensi, kelelahan, beban kerja, komunikasi, dan koordinasi personel.
Maintenance and Engineering, meliputi pemeliharaan, keandalan peralatan, suku cadang, dan kontraktor.
Emergency and Business Continuity, meliputi prosedur kontingensi, penanganan keadaan darurat, dan kesinambungan pelayanan.
Corporate and Organizational Governance, meliputi tata kelola risiko, pengadaan, anggaran, sumber daya manusia, serta manajemen perubahan.
Kedelapan domain tersebut perlu dipahami sebagai satu kesatuan sistem. Selain hubungan internal, AirNav juga perlu memperhatikan antarmuka eksternal dengan Direktorat Jenderal Perhubungan Udara, operator bandar udara, maskapai, TNI AU dan unsur pertahanan terkait, BMKG, penyedia jaringan telekomunikasi dan listrik, vendor, kontraktor pemeliharaan, serta organisasi pelayanan navigasi penerbangan yang berkoordinasi dengan FIR Jakarta.
Pengelolaan antarmuka tersebut penting agar tidak terjadi kesenjangan tanggung jawab ketika suatu risiko melibatkan lebih dari satu organisasi.
2. Cross-Domain Hazard Assessment sebagai mekanisme penguatan SMS
CDHA perlu ditempatkan sebagai mekanisme penilaian lintas domain yang terhubung dengan proses SMS yang sudah berjalan. Tujuannya bukan menggandakan penilaian risiko unit, melainkan mengidentifikasi risiko tambahan yang muncul akibat hubungan dan ketergantungan antarsistem.
Saya merekomendasikan enam tujuan utama CDHA:
Pertama, mendeteksi bahaya yang tidak terlihat ketika setiap unit melakukan penilaian secara terpisah.
Kedua, mengidentifikasi hubungan sebab-akibat, ketergantungan antarsistem, common-cause failure, dan potensi cascading failure.
Ketiga, menilai konsekuensi keselamatan terhadap keseluruhan layanan navigasi penerbangan, bukan hanya terhadap unit tempat gangguan bermula.
Keempat, menetapkan pemilik risiko dan penanggung jawab pengendalian secara jelas.
Kelima, mendukung keputusan manajemen yang melibatkan beberapa unit, direktorat, atau wilayah pelayanan.
Keenam, memastikan efektivitas tindakan korektif dan preventif diverifikasi pada seluruh domain yang terdampak.
Dengan tujuan tersebut, CDHA harus menjadi penghubung antara pengelolaan keselamatan operasional, keandalan teknis dan infrastruktur, serta tata kelola risiko organisasi.
3. Delapan tahapan penerapan CDHA
Agar dapat diterapkan secara konsisten, CDHA perlu memiliki alur kerja yang jelas dan terintegrasi dengan mekanisme pelaporan, penilaian risiko, serta jaminan keselamatan.
Saya merekomendasikan delapan tahapan berikut.
Pertama, Occurrence Detection and Trigger Identification
AirNav perlu menetapkan kriteria kapan suatu kejadian harus ditingkatkan dari penanganan sektoral menjadi penilaian lintas domain. CDHA dapat diaktifkan apabila terdapat dampak terhadap dua atau lebih domain, gangguan layanan kritis, potensi kegagalan berantai, ketergantungan pada sumber daya bersama, kejadian berulang, atau perubahan sistem yang berpotensi memengaruhi beberapa domain.
CDHA tidak boleh hanya diaktifkan setelah terjadi insiden. Perubahan teknologi, migrasi jaringan, integrasi sistem surveillance, perubahan prosedur, atau pemusatan fasilitas pelayanan juga perlu dinilai secara proaktif melalui Management of Change apabila memiliki implikasi lintas domain.
Kedua, Cross-Domain Screening
Setelah pemicu terpenuhi, dilakukan penyaringan untuk menentukan tingkat penanganan.
Level 1 – Local: risiko terbatas pada satu domain dan dapat ditangani melalui mekanisme SMS unit.
Level 2 – Cross-Domain: risiko melibatkan atau berpotensi memengaruhi dua domain atau lebih dan membutuhkan penilaian bersama.
Level 3 – Enterprise/Systemic: risiko memengaruhi layanan kritis, beberapa unit atau wilayah pelayanan, atau ketahanan organisasi sehingga membutuhkan peninjauan manajemen tingkat perusahaan.
Klasifikasi tersebut perlu bersifat dinamis. Kejadian yang semula ditangani pada Level 1 harus dapat dinaikkan apabila ditemukan konsekuensi lanjutan yang belum teridentifikasi. Penerimaan risiko residual yang signifikan pada Level 3 harus dilakukan oleh pejabat yang memiliki kewenangan sesuai kebijakan dan delegasi perusahaan.
Ketiga, System and Interface Mapping
Tahap ini memetakan hubungan antara sistem, proses, sumber daya, dan organisasi. Tujuannya adalah memahami bagaimana gangguan pada satu domain dapat memengaruhi domain lainnya.
Sebagai contoh, gangguan CNS dapat berdampak pada ATM/ATS, meningkatkan beban kerja personel, memerlukan dukungan pemeliharaan, mengaktifkan prosedur kontingensi, dan membutuhkan keputusan manajemen.
Pemetaan juga perlu mengidentifikasi ketergantungan bersama yang berpotensi menjadi titik kegagalan kritis. Sistem utama dan cadangan tidak boleh dianggap independen hanya karena menggunakan perangkat yang berbeda apabila keduanya masih bergantung pada sumber daya yang sama.
Keempat, Integrated Hazard Identification
Identifikasi bahaya dilakukan melalui empat lapisan:
Initiating hazard, yaitu bahaya atau kejadian pemicu.
Secondary hazard, yaitu bahaya yang muncul sebagai akibat kejadian awal.
Latent hazard, yaitu kondisi tersembunyi yang memungkinkan kejadian berkembang.
Systemic hazard, yaitu kelemahan sistemik dalam organisasi atau pengendalian yang menyebabkan risiko tidak terdeteksi atau tidak terkendali.
Pembedaan ini penting karena tindakan korektif yang hanya memperbaiki penyebab awal belum tentu menghilangkan bahaya sekunder dan laten.
Kelima, Integrated Risk Assessment
Penilaian risiko tetap menggunakan matriks probabilitas dan keparahan yang berlaku dalam SMS AirNav. Namun, analisis perlu diperkaya dengan dimensi paparan operasional, potensi penyebaran gangguan, tingkat kritikalitas ketergantungan, dan efektivitas pengendalian.
Dimensi tambahan tersebut tidak boleh langsung dijumlahkan atau dikalikan menjadi skor probabilitas baru tanpa validasi metodologis. Fungsinya adalah memperluas pemahaman terhadap konsekuensi dan membantu menentukan prioritas penanganan.
Keluaran penilaian perlu mencakup Domain Risk Assessment, Interface Risk Assessment, dan System-Level Risk Assessment. Dengan demikian, organisasi memperoleh gambaran risiko yang tidak hanya terpisah berdasarkan unit, tetapi juga menunjukkan hubungan antarrisiko.
Keenam, Cross-Domain Risk Control
Pengendalian risiko perlu disusun secara bersama oleh unit-unit yang memiliki fungsi terkait. Setiap tindakan harus memiliki penanggung jawab, batas waktu, sumber daya, dan bukti implementasi yang jelas.
Ketujuh, Effectiveness Verification
AirNav harus memastikan bahwa tindakan pengendalian benar-benar bekerja pada setiap domain terdampak. Perbaikan perangkat, misalnya, perlu diikuti pemeriksaan terhadap prosedur operasional, sistem cadangan, kesiapan personel, dan efektivitas koordinasi.
Kedelapan, System-Level Safety Closure
Risiko hanya dapat ditutup setelah seluruh konsekuensi lintas domain diperiksa, efektivitas pengendalian dibuktikan, dan risiko residual dinilai serta diterima oleh pejabat yang berwenang.
4. Ilustrasi penerapan: gangguan sistem komunikasi CNS
Untuk memperjelas penerapan CDHA, dapat digunakan simulasi gangguan pada fasilitas komunikasi utama di salah satu unit pelayanan navigasi penerbangan.
Dalam penanganan konvensional, perhatian mungkin diarahkan pada pelaporan gangguan teknis, pemeriksaan perangkat, perbaikan, dan pengujian fungsi sistem.
Melalui CDHA, pemeriksaan diperluas terhadap seluruh domain yang berpotensi terdampak.
Pada domain CNS, organisasi memeriksa ketersediaan fasilitas komunikasi, keandalan sistem cadangan, serta waktu pemulihan. Pada domain ATM/ATS, organisasi menilai perubahan pola pelayanan, efektivitas prosedur kontingensi, dan kebutuhan penyesuaian kapasitas. Pada domain Human Performance, organisasi memeriksa peningkatan beban kerja dan kesiapan personel. Pada domain Maintenance and Engineering, organisasi menilai efektivitas diagnosis, ketersediaan suku cadang, dan kecepatan pemulihan.
Selanjutnya, domain IT and Cybersecurity perlu memeriksa kemungkinan ketergantungan jaringan atau gangguan teknologi yang lebih luas. Domain Emergency and Business Continuity memastikan bahwa prosedur kontingensi dapat dijalankan, sedangkan Corporate and Organizational Governance memastikan keputusan dan dukungan sumber daya tersedia sesuai kebutuhan.
Ilustrasi tersebut menunjukkan bahwa satu gangguan teknis dapat membentuk rangkaian konsekuensi yang melibatkan berbagai fungsi organisasi. Karena itu, pemulihan peralatan tidak otomatis berarti seluruh risiko telah selesai.
Perlu ditegaskan bahwa skenario ini merupakan ilustrasi analitis untuk menjelaskan mekanisme CDHA, bukan pernyataan mengenai kejadian aktual di AirNav Indonesia.
5. Penguatan risk ownership dan tata kelola lintas unit
Salah satu kelemahan yang berpotensi muncul dalam organisasi besar adalah tidak jelasnya kepemilikan risiko ketika suatu bahaya melibatkan beberapa unit. Setiap unit mungkin telah menjalankan tanggung jawabnya, tetapi tidak ada pihak yang memastikan bahwa keseluruhan risiko telah dikendalikan.
Untuk mengatasi persoalan tersebut, AirNav perlu membedakan dua peran utama.
Risk Owner merupakan pihak yang bertanggung jawab memastikan risiko secara keseluruhan dikelola, dipantau, dan dieskalasikan sesuai tingkat kewenangannya.
Control Owner merupakan pihak yang bertanggung jawab melaksanakan pengendalian tertentu sesuai fungsi dan kewenangannya.
Satu risiko lintas domain dapat memiliki satu Risk Owner dan beberapa Control Owner. Fungsi Safety Management bertugas mengawal metodologi, memfasilitasi penilaian, dan memastikan proses Safety Assurance berjalan. Fungsi tersebut tidak seharusnya mengambil alih seluruh kepemilikan risiko yang secara substantif berada pada unit operasional atau teknis.
Dari sisi tata kelola, saya merekomendasikan tiga tingkat koordinasi:
Operational Cross-Domain Assessment Team, untuk menangani risiko Level 2 melalui tim multidisiplin yang dibentuk sesuai karakteristik kejadian.
Enterprise Cross-Domain Safety Risk Committee, untuk menangani risiko Level 3, menyelesaikan konflik kewenangan, menetapkan prioritas, dan memastikan dukungan sumber daya.
Executive Safety Oversight, untuk memastikan direksi atau pejabat eksekutif memperoleh gambaran risiko sistemik dan mengambil keputusan strategis sesuai kewenangannya.
Model ini penting agar risiko lintas domain tidak berhenti sebagai laporan teknis, tetapi menjadi bagian dari agenda pengambilan keputusan perusahaan.
6. Integrasi CDHA dengan CANSO SoE dan Safety Intelligence
CDHA perlu dikembangkan sebagai bagian dari penguatan SMS dan tidak diposisikan sebagai program yang berdiri sendiri. Integrasinya dengan CANSO SoE dapat dilakukan melalui penguatan identifikasi bahaya, penilaian dan mitigasi risiko, jaminan keselamatan, manajemen perubahan, analisis data keselamatan, serta akuntabilitas.
Namun, AirNav perlu menjaga perbedaan fungsi kedua instrumen tersebut. CANSO SoE mengukur kematangan sistem manajemen keselamatan, sedangkan CDHA menilai risiko yang muncul dari interaksi antardomain. Penggunaan keduanya secara bersamaan akan membantu organisasi menghubungkan peningkatan kematangan SMS dengan pengendalian risiko yang nyata.
Langkah berikutnya adalah mengembangkan Cross-Domain Safety Intelligence. Data dari Safety Reporting System, ATC Operational Data, CNS Monitoring, Maintenance Management System, IT Monitoring, Human Resources, Audit and Compliance, Management of Change, serta Business Continuity perlu dihubungkan secara terstruktur.
Integrasi tersebut bukan sekadar mendigitalkan formulir penilaian risiko. Tujuan utamanya adalah membangun kemampuan organisasi untuk melihat pola kejadian, ketergantungan kritis, potensi penyebaran risiko, dan efektivitas pengendalian secara lebih menyeluruh.
Pengembangan ini perlu memperhatikan kualitas data, klasifikasi informasi, hak akses, keamanan siber, serta perlindungan informasi keselamatan. Data keselamatan harus dikelola secara bertanggung jawab agar integrasi informasi tidak mengurangi kepercayaan personel terhadap sistem pelaporan.
Untuk analisis yang lebih kompleks, AirNav dapat menggunakan metode seperti Bow-Tie Analysis, Fault Tree Analysis, Event Tree Analysis, Dependency Mapping, Network Analysis, dan Scenario-Based Risk Assessment. Pemilihan metode harus disesuaikan dengan karakteristik kejadian, kompleksitas sistem, ketersediaan data, dan konsekuensi keselamatan yang dianalisis.
7. Cross-Domain Safety Closure: memastikan risiko benar-benar terkendali
Menurut saya, salah satu aspek terpenting dalam penerapan CDHA adalah mekanisme penutupan risiko.
Dalam praktik organisasi, suatu kejadian sering dinyatakan selesai setelah peralatan diperbaiki, laporan investigasi diselesaikan, atau tindakan korektif ditutup. Namun, penyelesaian administratif tidak otomatis membuktikan bahwa seluruh risiko lintas domain telah terkendali.
Karena itu, AirNav perlu menerapkan prinsip Cross-Domain Safety Closure melalui lima kriteria.
Technical Closure: penyebab teknis telah diperbaiki dan fungsi sistem diverifikasi.
Operational Closure: prosedur dan pelayanan operasional telah kembali memenuhi persyaratan keselamatan.
Human Performance Closure: dampak terhadap beban kerja, kompetensi, dan kesiapan personel telah ditangani.
Interface Closure: ketergantungan serta risiko pada antarmuka antardomain telah dikendalikan.
Effectiveness Closure: efektivitas mitigasi telah diverifikasi dan risiko residual dapat diterima oleh pejabat yang berwenang.
Dengan pendekatan tersebut, organisasi dapat membedakan antara penyelesaian tindakan (action closure), penerapan pengendalian (control closure), verifikasi efektivitas (effectiveness verification), dan penutupan keselamatan (safety closure).
Pembedaan ini mendasar. Apabila perangkat komunikasi telah diperbaiki, tetapi sistem cadangan masih memiliki ketergantungan yang sama terhadap jaringan utama, maka tindakan korektif belum dapat dianggap menyelesaikan risiko secara menyeluruh.
8. Roadmap implementasi dan pengukuran efektivitas
Penerapan CDHA perlu dilakukan secara bertahap agar dapat terintegrasi dengan sistem yang sudah berjalan dan tidak menimbulkan beban administrasi baru bagi unit operasional.
Saya merekomendasikan roadmap implementasi selama 18 bulan.
Fase 1 – Framework Development
AirNav menetapkan kebijakan CDHA, memetakan delapan domain risiko, menentukan kriteria aktivasi, menyusun klasifikasi Level 1–3, mengembangkan metodologi, serta menetapkan mekanisme Risk Owner dan Control Owner.
Fase 2 – Pilot Implementation
Penerapan awal dilakukan pada beberapa unit pelayanan dengan menggunakan kejadian aktual yang relevan dan skenario simulasi. Tiga skenario yang dapat diprioritaskan adalah gangguan CNS, gangguan jaringan atau keamanan siber, serta persoalan kinerja manusia dan beban kerja operasional.
Fase 3 – Organizational Integration
CDHA diperluas ke unit-unit terkait dan diintegrasikan dengan SMS, Management of Change, serta corporate risk register. Pada tahap ini, organisasi juga perlu melakukan pelatihan dan kalibrasi penilai agar hasil penilaian konsisten.
Fase 4 – Digitalization and Optimization
AirNav mengembangkan dashboard keselamatan lintas domain, pemetaan ketergantungan sistem, analisis tren, dan pemantauan efektivitas pengendalian. Hasil penerapan kemudian dievaluasi sebagai bagian dari peningkatan kematangan SMS.
Keberhasilan CDHA perlu diukur berdasarkan efektivitas pengendalian, bukan banyaknya dokumen yang dihasilkan. Beberapa indikator yang dapat digunakan meliputi:
Cross-Domain Hazard Detection Rate untuk mengukur kemampuan mendeteksi bahaya lintas domain.
Cross-Domain Assessment Coverage untuk mengukur cakupan penilaian atas kejadian yang memenuhi kriteria aktivasi.
Multi-Domain Risk Closure Rate untuk mengukur penyelesaian dan verifikasi mitigasi lintas domain.
Overdue Mitigation Rate untuk mengukur tindakan pengendalian yang melewati target waktu.
Repeat Occurrence Rate untuk memantau kejadian berulang dengan pola bahaya serupa.
Cross-Domain Control Effectiveness untuk mengukur efektivitas pengendalian pada seluruh domain terdampak.
Risk Ownership Compliance untuk memastikan setiap risiko memiliki pemilik yang jelas.
Interface Risk Review Coverage untuk mengukur cakupan penilaian pada antarmuka kritis.
Target kuantitatif setiap indikator sebaiknya ditentukan setelah AirNav memperoleh baseline dari data aktual. Organisasi juga perlu berhati-hati dalam membaca jumlah laporan keselamatan. Peningkatan jumlah laporan tidak selalu menunjukkan peningkatan risiko; hal tersebut dapat mencerminkan budaya pelaporan yang semakin baik.
Indikator yang paling penting adalah efektivitas pengendalian lintas domain. Sebab, tujuan akhir pengelolaan keselamatan bukan sekadar menyelesaikan tindakan, melainkan memastikan tindakan tersebut benar-benar mengurangi paparan risiko dan meningkatkan ketahanan sistem pelayanan.
PENUTUP
Keselamatan navigasi penerbangan tidak dapat dikelola secara optimal apabila risiko hanya dipahami berdasarkan batas unit, fungsi, atau tanggung jawab organisasi. Dalam sistem pelayanan yang kompleks, risiko dapat muncul dari hubungan antarkomponen yang secara individual masih berfungsi, tetapi secara kolektif belum memiliki ketahanan yang memadai.
AirNav Indonesia perlu memperkuat pendekatan pengelolaan keselamatan dari unit-based safety management menuju system-level safety management. Pergeseran ini tidak mengurangi tanggung jawab masing-masing unit. Sebaliknya, pendekatan tersebut memastikan bahwa setiap unit memahami konsekuensi tindakannya terhadap sistem secara keseluruhan dan memiliki mekanisme koordinasi ketika risiko melintasi batas kewenangan.
Penerapan Cross-Domain Hazard Assessment merupakan salah satu instrumen yang dapat digunakan untuk mewujudkan perubahan tersebut. Melalui delapan domain risiko, delapan tahapan penilaian, pembagian Risk Owner dan Control Owner, tata kelola lintas unit, integrasi data keselamatan, serta mekanisme Cross-Domain Safety Closure, AirNav dapat membangun kemampuan yang lebih kuat dalam mendeteksi dan mengendalikan risiko sistemik.
Namun, CDHA tidak boleh dipahami sebagai pengganti SMS, matriks risiko yang berlaku, ataupun kewajiban regulasi. CDHA harus menjadi mekanisme penguatan yang terintegrasi dengan SMS, Management of Change, Safety Assurance, dan pengembangan kematangan organisasi berdasarkan praktik CANSO. Implementasinya juga harus berbasis data, diuji melalui pilot, serta dievaluasi secara berkala.
Pada akhirnya, kematangan keselamatan tidak cukup diukur dari jumlah laporan, audit, pelatihan, atau tindakan korektif yang telah diselesaikan. Ukuran yang lebih substantif adalah kemampuan organisasi untuk mengidentifikasi bahaya sebelum berkembang, mengendalikan ketergantungan antarsistem, mengambil keputusan secara terkoordinasi, dan membuktikan bahwa mitigasi benar-benar efektif.
Keselamatan yang sesungguhnya bukan sekadar memastikan setiap unit telah menyelesaikan tugasnya, melainkan memastikan seluruh sistem tetap mampu memberikan pelayanan yang aman ketika salah satu bagiannya mengalami kegagalan.
Daftar Pustaka
CANSO. (2025). CANSO Standard of Excellence in Safety Management Systems: 2024 edition. Civil Air Navigation Services Organisation. https://canso.org/publication/canso-standard-of-excellence-in-safety-management-systems-2024-edition/
International Civil Aviation Organization. (2018). Safety management manual (Doc 9859) (4th ed.). ICAO.
International Civil Aviation Organization. (2025a). Annex 19: Safety management (3rd ed.). ICAO.
International Civil Aviation Organization. (2025b). Safety intelligence manual (Doc 10159) (1st ed.). ICAO.
Kementerian Perhubungan Republik Indonesia. (2026). Peraturan Menteri Perhubungan Republik Indonesia Nomor PM 2 Tahun 2026 tentang Peraturan Keselamatan Penerbangan Sipil Bagian 19 tentang Sistem Manajemen Keselamatan Penyedia Jasa Penerbangan.